Hallazgos sobre COVID-19 y amenazas de seguridad en línea
El Grupo de Análisis de Amenazas (TAG) de Google es un equipo especializado de expertos en seguridad que trabaja para identificar, reportar y detener el phishing y el hackeo respaldado por el gobierno contra Google y las personas que usan nuestros productos. Trabajamos en todos los productos de Google para identificar nuevas vulnerabilidades y amenazas. Hoy te compartimos nuestros últimos hallazgos y las amenazas que hemos observado en relación a COVID-19.
COVID-19 como señuelo general
Los hackers con frecuencia ven las crisis como una oportunidad y COVID-19 no es la excepción. A lo largo de los productos de Google, vemos que las personas malintencionadas usan temas relacionados con COVID para crear urgencia para que las personas respondan a ataques de phishing y estafas. Nuestros sistemas de seguridad han detectado ejemplos que van desde solicitudes falsas de organizaciones benéficas y ONGs, hasta mensajes que intentan imitar las comunicaciones de los empleadores a los empleados que trabajan desde casa, a sitios web que se hacen pasar por páginas oficiales del gobierno y agencias de salud pública. Recientemente, nuestros sistemas han detectado 18 millones de mensajes de malware y phishing en Gmail por día relacionados con COVID-19, además de más de 240 millones de mensajes de spam diarios relacionados con COVID. Nuestros modelos de aprendizaje automático han evolucionado para comprender y filtrar estas amenazas, y seguimos bloqueando más del 99.9 por ciento del spam, phishing y malware antes de que llegue a nuestros usuarios.
Cómo están utilizando COVID-19 los atacantes respaldados por el gobierno
TAG ha identificado específicamente a más de una docena de grupos de atacantes respaldados por el gobierno que utilizan temas COVID-19 como señuelo para realizar intentos de phishing y malware, tratando de que sus objetivos hagan clic en enlaces maliciosos y descarguen archivos.
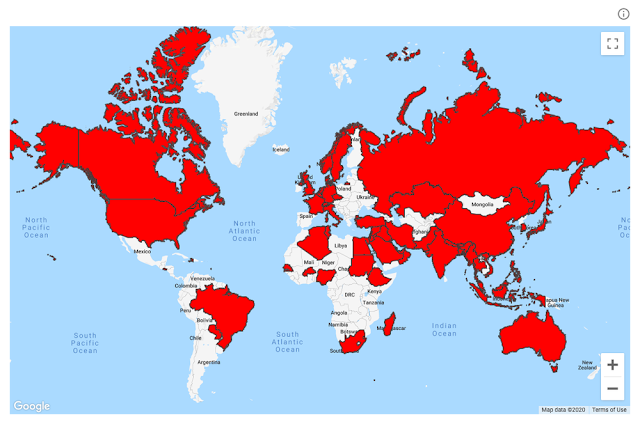
Ubicación de los usuarios objetivo de los ataques relacionados con COVID-19 respaldados por el gobierno
Una campaña en particular, intentó apuntar a cuentas personales de empleados del gobierno de EE.UU. mediante señuelos de phishing utilizando franquicias de comida rápida estadounidenses y mensajes sobre COVID-19. Algunos mensajes ofrecían cupones y comida gratis en respuesta a COVID-19, otros sugerían a los destinatarios visitar sitios falsos con aspecto de servicios con opción de entrega a domicilio. Una vez que las personas hicieron clic en los correos electrónicos, se les presentaron páginas de phishing diseñadas para engañarlos y solicitarles los datos de acceso a su cuenta de Google. La gran mayoría de estos mensajes se enviaron a spam sin que ningún usuario los viera nunca, y pudimos bloquear preventivamente los dominios usando Navegación segura. No tenemos conocimiento de que se haya vulnerado la cuenta de algún usuario por esta campaña, sin embargo, como es usual, notificamos a todos los usuarios objetivo con una advertencia de "atacante respaldado por el gobierno".
También hemos visto a atacantes tratar de engañar a las personas para que descarguen malware haciéndose pasar por organizaciones de salud:

Las organizaciones sanitarias internacionales y nacionales se están convirtiendo en objetivos
Nuestro equipo también encontró nueva actividad de phishing relacionada a COVID-19 dirigida a organizaciones internacionales de salud, incluyendo actividad confirmada por los informes en Reuters a principios de este mes y que es consistente con el grupo de atacantes a menudo denominado Charming Kitten. El equipo ha visto una actividad similar de un grupo sudamericano, conocido externamente como Packrat, con correos electrónicos vinculados a un dominio que falsifica la página de inicio de sesión de la Organización Mundial de la Salud. Estos hallazgos muestran que las organizaciones de salud, las agencias de salud pública y las personas que trabajan allí se están convirtiendo en nuevos objetivos como resultado de COVID-19. Estamos agregando de manera proactiva protecciones de seguridad adicionales, como umbrales más altos para el inicio de sesión y la recuperación de la cuenta de Google, a más de 50.000 de esas cuentas de alto riesgo.
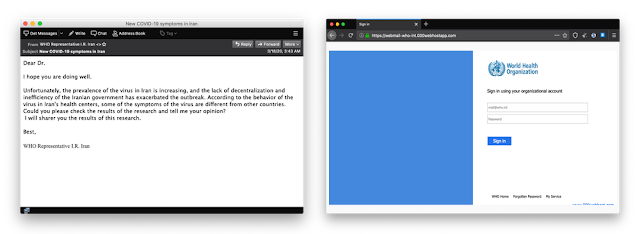
Izquierda: mensaje de contacto de Charming Kitten. Derecha: página de phishing de Packrat
En general, no estamos viendo un aumento global en los ataques de phishing por parte de grupos respaldados por el gobierno; esto es solo un cambio de táctica. De hecho, vimos una ligera disminución en los volúmenes generales en marzo en comparación con enero y febrero. Si bien no es inusual ver algunas fluctuaciones en estos números, podría ser que los atacantes, al igual que muchas otras organizaciones, están experimentando retrasos y problemas de productividad debido a los esfuerzos mundiales de confinamiento y cuarentena.
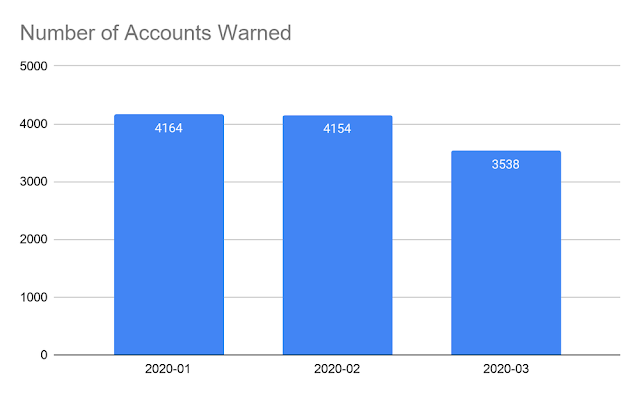
Número de cuentas que recibieron una advertencia de "atacante respaldado por el gobierno" durante cada mes de 2020
Cuando trabajamos para identificar y prevenir amenazas, utilizamos una combinación de herramientas de investigación internas, intercambio de información con socios de la industria y agentes de la ley, así como pistas e inteligencia de investigadores externos. Para ayudar a apoyar a esta comunidad más amplia de investigadores de seguridad, Google lanzó un fondo de ayuda para la Investigación de Vulnerabilidades relacionadas a COVID-19 de $200.000 dólares destinado a investigadores que nos ayuden a identificar diversas vulnerabilidades.
Conforme avanza la respuesta mundial a COVID-19, tenemos previsto el surgimiento de nuevos señuelos y esquemas de engaño. Nuestros equipos continúan rastreándolos y deteniéndolos antes de que lleguen a las personas, y seguiremos compartiendo hallazgos nuevos e interesantes.