Cybersicherheit: „Red Teams“ und KI-Agenten
Bei Google arbeiten unsere Red Teams seit jeher an vorderster Front an der Cyber-Sicherheit. Wir haben bereits in der Vergangenheit einige spannende Einblicke zur Arbeit der Teams geteilt: von Operationen in unserer Hacking-Google-Serie und unseren weitreichenden Red-Teaming-Aktivitäten bis hin zur Vorstellung des Teams, das uns hackt, wie auch der Entstehung des KI-Red-Teams von Google. Die Kernaufgabe unserer Red Teams war und ist es bis heute, unser Unternehmen auf reale Angriffe vorzubereiten.
Diese Mission bleibt unverändert. Doch die Art und Weise, wie das Team sie erfüllt, wandelt sich gerade grundlegend.
Denn Künstliche Intelligenz (KI) verändert die IT-Sicherheitslandschaft. Verteidiger*innen können sich mit leistungsstarken neuen Fähigkeiten besser schützen, gleichzeitig steht aber auch Angreifer*innen ein mächtiges neues Werkzeugset zur Verfügung. Wir betreten eine Ära, in der autonome Angriffe von Agenten im Auftrag von Angreifer*innen ausgeführt werden. Dieser Wandel bietet Red Teams eine einzigartige Chance, ihren Organisationen einen beispiellosen Mehrwert zu bieten.
Der Wandel zum Agenten: Raffinesse, Umfang und Geschwindigkeit
In der Vergangenheit war die Skalierung von Cyberangriffen durch menschliche Kapazitäten begrenzt. Der strategische Anreiz für den Einsatz von KI-Systemen hängt maßgeblich davon ab, welchen Nutzen Angreifer*innen aus der Skalierung ohne die Einschränkungen menschlicher Fähigkeiten ziehen können. Besonders zielgerichtete Akteure zögern, kritische Angriffsketten an unberechenbare KI-Systeme zu delegieren. Dies würde unnötig "laut" sein und das Risiko bergen, teure Tools oder hart erkämpfte Zugänge zu verlieren, wenn die Angriffe entdeckt werden.
Im Gegensatz dazu haben Gruppen, die im großen Stil operieren, wie Ransomware-Betreiber*innen und ‘Initial Access Broker’ (d.h. Cyberkriminelle, die Zugang zu IT-Systemen verkaufen), allen Grund, KI-Automatisierung zu nutzen. Da diese Cyberkriminellen vor allem Wert auf Quantität und hohe Geschwindigkeit legen, ist ein geringfügiger Verlust an Präzision ein äußerst kostengünstiger Kompromiss. Für Akteure, die bereits wahllos Angriffe gegen sensible Ziele wie Gesundheitseinrichtungen durchführen, bieten KI-Systeme eine massive Steigerung von Skalierbarkeit, Geschwindigkeit und Durchsatz bei gleichzeitig drastischer Reduzierung der Kosten für menschliches Personal.
Vor diesem Hintergrund sehen wir, wie KI die Bedrohungslandschaft in drei kritischen Dimensionen verändert:
- Die Raffinesse nimmt zu: Offensivfähigkeiten werden immer zugänglicher, was sich in der deutlich gesteigerten Anzahl von Sicherheitslücken zeigt, die über Bug-Bounty-Programme gemeldet werden. Auch weniger erfahrene Akteure ohne tiefgreifendes Fachwissen können nun leichter Zero-Day-Schwachstellen ausnutzen oder hochgradig personalisierte Taktiken, Techniken und Verfahren (sog. TTPs) einsetzen, die zuvor ausschließlich Elitegruppen vorbehalten waren.
- Skalierung ohne zusätzlichen menschlichen Aufwand: Während moderat fortgeschrittene Bedrohungsakteure früher durch die Anzahl der für sie arbeitenden Menschen eingeschränkt waren, reduziert KI den Bedarf an manuellem Eingreifen erheblich, sodass Angriffe gleichzeitig und in großem Stil durchgeführt werden können.
- Die Geschwindigkeit nähert sich der Maschinenzeit: Die Verweildauer – also das Zeitfenster zwischen dem ersten Zugriff und dem Erreichen der Ziele – schrumpft rapide. Agenten analysieren Netzwerk- und Systemdokumentation, um die Erkundung ihrer Umgebung massiv zu beschleunigen. Security by Obscurity, also „Sicherheit durch Verschleierung“ ist damit weitgehend obsolet. Nach dem ersten Zugriff können KI-Agenten ihre Ziele so schnell autonom verfolgen, dass sie ihre Aufgaben oft schon erfüllen, bevor ein*e menschliche*r Analyst*in einen Alarm überhaupt prüfen kann – wenn ein solcher überhaupt ausgelöst wird. Wir müssen außerdem bedenken, dass alle Tools und Infrastrukturen, die für den effizienten Betrieb von Agenten in Ihrer Umgebung bereitgestellt werden, auch böswilligen Agenten zugutekommen.
Während führende KI-Labore sorgfältig Sicherheitsvorkehrungen in ihre Modelle integrieren, um Missbrauch zu verhindern, ist die Realität im breiteren Ökosystem komplexer. Wir gehen davon aus, dass offene Modelle, die von jedermann einfach aus dem Internet heruntergeladen werden können, in den nächsten sechs bis zwölf Monaten die heutigen Fähigkeiten führender Modelle im Cyber-Bereich erreichen werden. Da diese offenen Modelle von Angreifer*innen leicht modifiziert werden können (etwa durch Verfahren wie die „Abliteration“, bei der Sicherheitsvorkehrungen entfernt werden), müssen sich Verteidiger*innen auf ein Umfeld vorbereiten, in dem hochentwickelte KI-Tools für Bedrohungsakteure frei verfügbar sind.
Daniel Fabian in der ‘AI Backstage Story’. Ganzes Gespräch hier auf YouTube
Was kommt mit bösartigen Agenten auf uns zu?
Da dieser Bereich noch so neu ist, sind konkrete Informationen über die spezifischen Entwicklungen realer Akteure derzeit begrenzt. Wir haben jedoch ein entscheidendes, wenn auch kurzes Zeitfenster zur Vorbereitung, bevor Angreifer*innen ihre eigenen Agenten vollständig einsatzbereit haben. Ausgehend von den aktuellen Trends können wir Vermutungen anstellen, wie Bedrohungsakteure Agenten wahrscheinlich für böswillige Zwecke einsetzen werden:
- Industrialisiertes Social Engineering: KI macht die Erstellung und Verwaltung von Fake-Profilen extrem kostengünstig. Wir erwarten hochgradig personalisierte, langfristige Spear-Phishing-Kampagnen, bei denen ein Agent über einen längeren Zeitraum hinweg langsam Vertrauen zu seinem Ziel aufbaut, bevor er schließlich zuschlägt.
- Automatisierte Angriffsketten: Angreifer*innen werden verstärkt auf Automatisierung setzen, um kompromittierte Systeme schnell zu analysieren. Wir gehen davon aus, dass sie KI-Modelle direkt am Device verwenden werden, um große Datenmengen auf dem Netzwerk zu vermeiden und um autonom weitere Systeme im Netz zu kompromittieren.
- Lieferkettenangriffe werden billiger: Früher erforderten komplexe Operationen wie die “xz-utils-Backdoor” immensen Aufwand und viel Geduld. Künstliche Intelligenz macht die Durchführung solcher ausgeklügelten Lieferkettenangriffe sowie die Erstellung schädlicher Skill-Dateien für Agenten deutlich einfacher.
- Kostengünstige Angriffswerkzeuge: Individuell angepasste Angriffswerkzeuge und -implantate lassen sich mit Code-Generierungsmodellen sehr schnell und günstig erstellen. Da die Schwachstellensuche zunehmend automatisiert erfolgt, gehen Angreifer*innen möglicherweise auch eher das Risiko ein, dass ihre Toolkits enttarnt und damit unbrauchbar werden könnten.
- Sicherheitslücken in Echtzeit ausnutzen: Software-Schwachstellen sind nicht die einzigen Angriffsziele. Die meisten Unternehmen kämpfen seit Jahren mit denselben, "einfachen" Sicherheitsproblemen: schwache Passwörter, auf der Festplatte gespeicherte digitale Schlüssel oder überprivilegierte Benutzerkonten. Agenten zeichnen sich dadurch aus, dass sie diese Schwachstellen sofort erkennen und für sekundenschnelle laterale Bewegungen auf andere Systeme ausnutzen können.
Die Asymmetrie der Verteidiger*innen ausnutzen
Die bisherige Argumentation scheint die Angreifer*innen zu begünstigen, doch die Verteidiger*innen verfügen über strukturelle Vorteile, die wir nutzen sollten:
- Kenntnisse des eigenen Umfelds. Sie kennen Ihre Umgebung selbst am besten. Die strategische Aufgabe besteht darin, dieses Wissen zu instrumentalisieren, bevor ein Gegner es schneller erkunden kann als Sie.
- Die gleichen Werkzeuge, nur nach innen gerichtet. Alle Fähigkeiten, die den Angreifer*innen zur Verfügung stehen, stehen Ihnen zuerst zur Verfügung – zur Erkennung, Priorisierung und Reaktion. Wer seine defensiven Agenten zuerst einsatzbereit macht, gibt den Takt vor.
Die Teams, die verlieren, werden nicht diejenigen mit weniger Ressourcen sein. Es werden diejenigen sein, die diese Herausforderung als ein Problem der Zukunft behandelt haben, während ihre Gegner sie als eine Chance der Gegenwart begriffen haben.
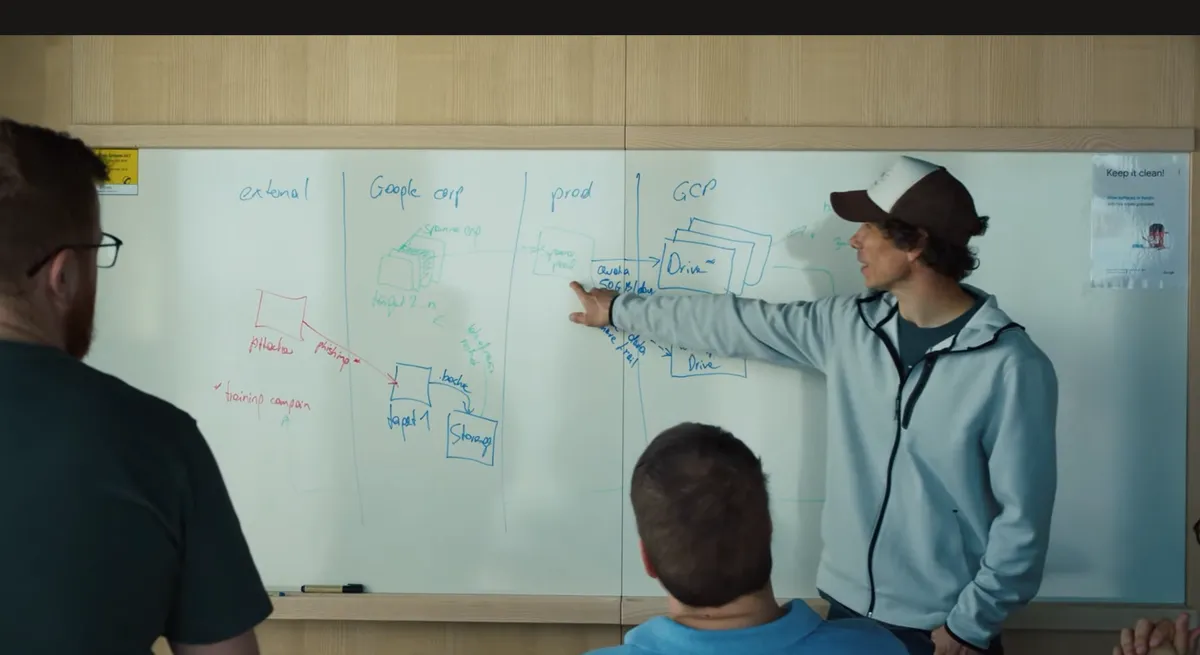
Ausschnitt aus „Hacking Google“
Die zukünftige Rolle des Red Teams
Was bedeutet das für die Rolle eines Red Teams? Früher bedeutete Red Teaming, manuelle Übungen durchzuführen, um Akteure unterschiedlicher Komplexität zu simulieren. Heute liegt die größte Schwäche von Verteidigungsteams (Blue Teams) in der Abwehr von Bedrohungsakteuren, die Agenten einsetzen.
Verteidiger*innen stehen nun vor schwierigen Fragen:
- Können wir zwischen dem Spuren legitimer KI-Systeme unserer Mitarbeitenden und bösartigen Systemen von Angreifer*innen unterscheiden?
- Sind unsere Erkennungsprozesse so schnell, dass sie rechtzeitig auf bösartige Agenten reagieren können?
- Warten unsere Verteidigungsmechanismen auf menschliches Eingreifen, um uns gegen die autonomen Angreifer vorzugehen?
Der beste Weg für ein Red Team, eine Organisation auf diese Zukunft vorzubereiten, ist die Entwicklung eines eigenen Red-Teaming-Agenten, der die Werkzeuge und Techniken realer Angreifer*innen simuliert.
Die gute Nachricht: Red Teams müssen nicht über Nacht ein vollständig autonomes, durchgängiges Agentensystem entwickeln. Der Übergang kann iterativ erfolgen.
Red Teams müssen damit beginnen, KI zu nutzen, um spezifische, isolierte Teile ihrer klassischen manuellen Übungen zu automatisieren – sei es Aufklärung, Erstzugriff oder Bewegung zwischen Systemen. Mit jeder Übung kann das Team neue Fähigkeiten als modulare „Subagenten“ entwickeln. Durch die Verbindung dieser Module über einen Orchestrator kann das Team zunehmend autonome Simulationen von Agentenangriffen durchführen. Nach wenigen Operationen verfügt das Red Team über ein robustes System, das Agentenangriffe von Anfang bis Ende simulieren kann und sich mit jeder Übung verbessert.
Wir befinden uns noch am Anfang dieses Paradigmenwechsels. Der Übergang von manuellen zu automatisierten Angriffen kann zwar rasant erfolgen, doch wir haben jetzt die Möglichkeit, uns einen Vorsprung zu verschaffen. Es ist eine unglaublich spannende Gelegenheit für Red Teams, die Bedingungen im Kampf gegen automatisierte Angreifer*innen zu diktieren.